门禁APP软件开发中的信息安全解决方案 网络与信息安全软件开发的实践路径
随着移动互联网和物联网技术的深度融合,门禁APP已成为智慧社区、智能办公等场景的核心入口。用户通过手机即可远程开门、访客授权、查看出入记录,极大提升了通行效率与管理便捷性。门禁APP涉及用户身份信息、生物特征、地理位置等敏感数据,其信息安全问题直接关系到用户隐私与物理空间安全。如何通过专业的网络与信息安全软件开发,系统性解决门禁APP面临的各类安全风险,已成为行业亟待攻克的关键课题。
门禁APP软件的安全风险呈现多维度特征。在数据传输环节,部分应用未强制使用加密通道,导致开门指令或身份凭证可能被中间人攻击截获;在身份认证层面,简单的密码或静态令牌易被暴力破解或重放攻击,生物识别数据若未在本地安全存储,一旦泄露将造成不可逆的风险;在业务逻辑上,二维码开门、蓝牙开门等机制可能存在指令篡改漏洞,访客临时授权若缺乏时效与范围控制,也可能被恶意利用。移动终端环境复杂,应用可能面临反编译、动态调试、内存篡改等攻击,后端API接口若缺乏有效的鉴权与限流措施,易遭受爬虫或拒绝服务攻击。这些风险不仅威胁用户财产安全,更可能引发物理空间非法闯入,后果严重。
针对上述问题,网络与信息安全软件开发需要构建覆盖端、管、云的全方位防护体系。在终端侧,门禁APP应集成安全加固模块,包括代码混淆、防调试、防注入等运行环境保护机制,并对生物特征数据实施本地加密存储与安全隔离,确保即使设备丢失或应用被逆向分析,敏感信息也无法被直接提取。在传输层,强制采用TLS 1.3等安全协议进行通信,实施双向证书校验,并引入动态密钥协商机制,防止数据在传输过程中被窃听或篡改。在身份认证方面,采用多因素认证(MFA)与生物特征结合的方式,利用设备指纹、实时动态口令等构建持续身份验证模型,确保操作主体合法。
在后端服务层面,网络与信息安全软件的开发重点在于建立可信的API网关与权限管控中枢。所有门禁指令均需经过签名验证与抗重放处理,每个请求的合法性需由组合业务签名与时间戳的多种手段进行软令牌检验方能执行。应部署严格的访问控制策略,采用RBAC(基于角色的访问控制)与ABAC(基于属性的访问控制)相结合的方式,对每一次开门请求进行细粒度鉴权,确保用户仅能在授权的时间和空间范围内操作指定门禁。对敏感接口实施速率限制与异常行为检测,结合风控引擎实时阻断可疑请求。数据安全方面,对存储的出入记录、人员信息进行加密脱敏处理,并通过密钥管理系统(KMS)实现密钥的全生命周期管理。
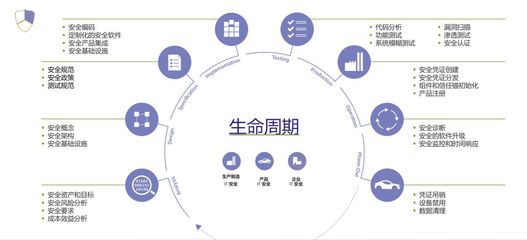
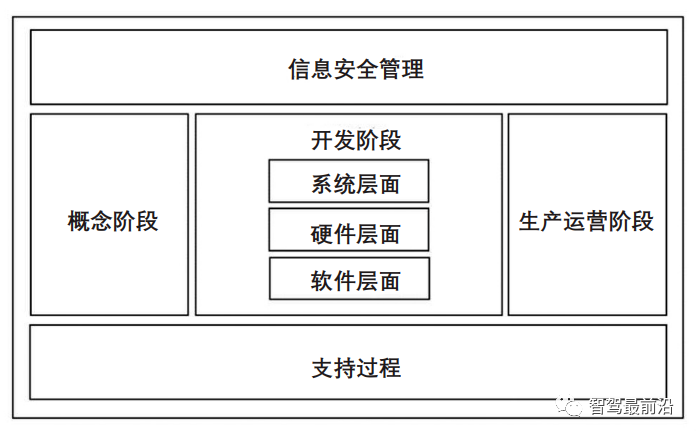
安全开发流程的规范化同样不可或缺。在门禁APP软件开发的早期阶段即引入威胁建模与安全设计评审,采用SDL(安全开发生命周期)方法论,将安全左移;对第三方SDK与开源组件实施严格的供应链审计,定期进行渗透测试与漏洞扫描;上线后通过实时监控与日志审计构建持续监测能力,利用SDK埋点收集异常事件并及时告警。安全策略应在门禁APP的实际部署中达成场景自适应能力,以达到安全性与流畅通行体验的平衡目标。同时密切关注线上平台的高并发稳定需要敏捷响应的高性能SSL网关介入。总而言之,门禁APP的信息安全问题需要通过专业而有针对性的完整安全软件架构的升级协同驱动保证通行环境的访客安全权限闭环运营。只有在设计与迭代细节上下功夫,在现实与用户权益格局的天平下找到稳妥的技术治理与控制边界,才能保障智慧通行管理的健康有序落地与延续兼顾的全方位质量保障。
如若转载,请注明出处:http://www.rwzfi.com/product/30.html
更新时间:2026-11-01 15:43:57