构建主动防御体系 安全运维、安全软件开发与网络安全审计资质认证的协同之道
在数字化转型深入发展的今天,网络安全已从单纯的IT辅助功能演变为企业核心业务的关键支撑。面对日益复杂严峻的威胁态势,单纯依赖被动防御手段已难以应对。构建一个融合安全运维(SecOps)、安全软件开发(DevSecOps)与网络安全审计资质认证的主动防御体系,成为组织提升整体安全韧性的必然选择。而网络与信息安全软件开发,正是贯穿这一体系始终的技术基石。\n\n### 一、 安全运维:从被动响应到主动防御的运营中心\n\n安全运维(Security Operations)是组织安全的“神经中枢”。它超越了传统IT运维中对设备可用性的关注,聚焦于对安全事件的持续监测、检测、分析和响应。一个成熟的安全运维体系通常包括:\n\n1. 持续监控与检测:通过SIEM(安全信息与事件管理)平台、IDS/IPS等工具,对网络流量、系统日志和端点行为进行7×24小时监控,及时发现异常活动。\n2. 威胁情报与漏洞管理:整合外部威胁情报,结合内部资产脆弱性扫描,实现风险的动态优先级排序和闭环管理。\n3. 事件响应与取证:建立标准化的事件响应流程(如PDCERF模型),确保在安全事件发生时能快速遏制、根除并恢复,同时进行电子数据取证以追溯源头。\n\n高级别的安全运维强调“主动性”,即通过攻击面管理、诱捕技术(蜜罐)和持续的红蓝对抗演练,在攻击者得手之前发现并修复潜在弱点。支撑这些复杂运维活动的,正是高效、可靠的网络与信息安全软件开发——无论是定制化的SIEM关联规则引擎,还是自动化编排与响应(SOAR)平台,底层都依赖于安全软件的能力。\n\n### 二、 安全软件开发:将安全基因植入研发血脉\n\n随着敏捷开发和云原生架构的普及,软件交付速度空前加快,安全必须“左移”并融入开发全生命周期,即DevSecOps。安全软件开发包含两个层面:\n\n1. 开发安全的软件:在需求、设计、编码、测试和部署各阶段引入安全活动。例如,威胁建模帮助识别设计缺陷;静态应用安全测试(SAST)和软件成分分析(SCA)在代码层面发现漏洞和开源组件风险;动态应用安全测试(DAST)和交互式应用安全测试(IAST)在运行环境中验证安全性。\n2. 开发安全的产品与工具:专门从事网络与信息安全软件开发的团队,致力于打造身份认证、访问控制、数据加密、安全审计、终端防护等各类安全产品。这些软件的质量直接决定了安全防护的效能。一套自研的、贴合业务的安全审计系统,或一个高可靠的数据防泄漏(DLP)网关,都必须遵循严格的安全开发生命周期(SDL),确保自身不成为新的攻击入口。\n\n通过将自动化安全工具链(如CI/CD管道中的安全门禁)与开发流程深度融合,组织能够在不牺牲交付速度的前提下,显著降低软件的固有风险。\n\n### 三、 网络安全审计资质认证:证明合规与能力的标尺\n\n网络安全审计与资质认证并非简单的行政任务,而是组织安全治理成熟度的“公开声明”。
三、 网络安全审计资质认证:证明合规与能力的标尺(续)
1. 网络安全审计:独立视角下的“体检报告”
网络安全审计是由独立审计人员依据标准(如ISO 27001、等级保护2.0、SOX 404等),对组织的安全控制措施、技术配置和管理流程进行检查与验证。其产出不仅是合规的证据,更是发现安全盲区、优化风险处置的重要依据。例如,一次深度的日志审计能够揭示潜伏的未授权访问;一次代码审计能够暴露开发过程中的安全缺陷。审计结论直接反馈到安全运维和开发环节,驱动持续改进。
2. 资质认证:市场和监管的双重认可
常见的网络安全相关资质认证包括:
- 体系类认证:ISO/IEC 27001信息安全管理体系认证,证明组织建立了系统化、持续改进的安全管理框架。
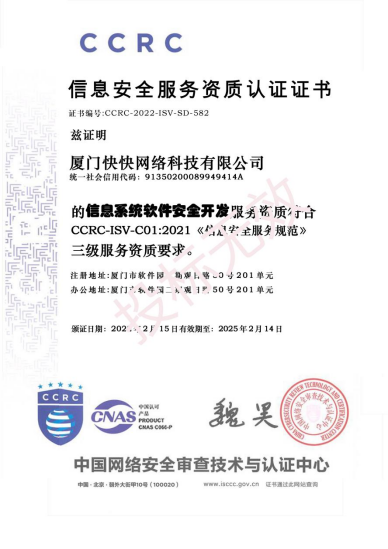
- 服务类资质:中国信息安全测评中心颁发的信息安全服务资质(安全工程、安全运维、风险评估等),衡量服务提供商的专业能力。
- 产品类认证:如销售许可证、信息技术产品安全认证(CCRC),确保网络安全产品符合国家标准。
- 人员类认证:CISP(注册信息安全专业人员)、CISA(注册信息系统审计师)、CISSP等,证明从业者的知识水平。
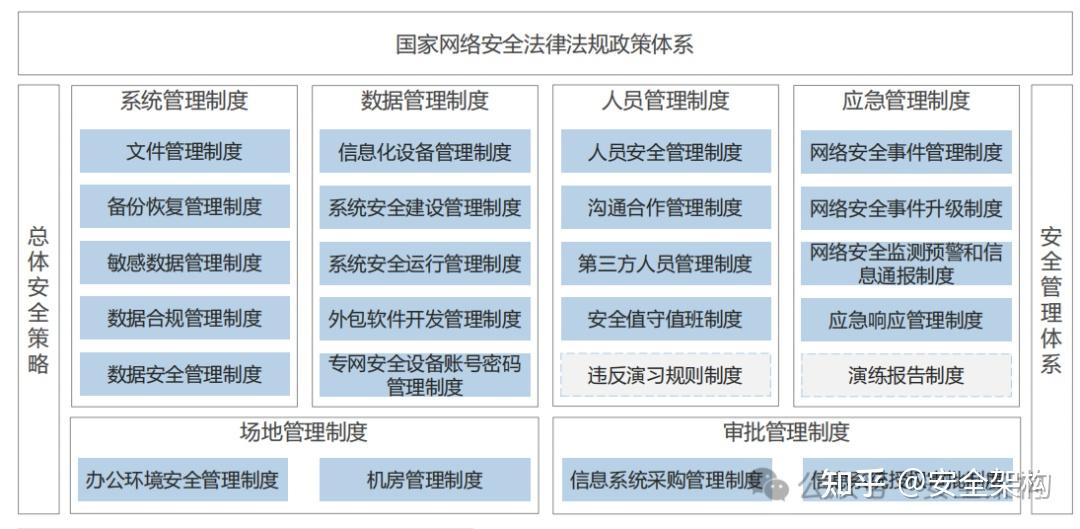
获得这些资质不仅是为了满足监管要求(如《网络安全法》《数据安全法》),更重要的是向客户和合作伙伴传递信任——证明组织在安全运维和安全软件开发方面具备标准化、可审计的能力。资质认证的准备和审核过程本身,就是一次对网络与信息安全软件开发流程和安全运维实践的全面梳理与强化。
四、 三位一体:协同打造安全免疫力
安全运维、安全软件开发与审计认证并非孤立存在,而是相互支撑的有机整体:
- 开发为运维提供武器:安全软件的质量直接决定运维的监测精度与响应速度。自研的安全审计平台、自动化响应工具,源自高标准的软件开发实践。
- 运维为开发提供反馈:运维中捕获的真实攻击数据和漏洞信息,是优化开发安全需求、改进代码审查规则(如SAST规则集)的宝贵输入。
- 审计为两者校准方向:审计发现的不符合项和最佳实践,转化为开发与运维的改进目标;认证所需的证据链(如SBOM、日志留存记录)则倒逼DevSecOps和SecOps过程留下清晰、真实的运行轨迹。
一个有效的主动防御体系,应当建立跨团队的安全协同机制:由安全运维团队持续监控和响应;由安全软件开发团队(含安全工程与产品研发)提供工具和纵深防御功能;由合规审计团队进行独立检验和资质维护;并通过定期的演练和量化度量(如MTTD、MTTR、漏洞修复周期)形成正向循环。
###
网络安全是一项持续对抗的系统工程。组织需要以安全运维为运营中枢,快速感知和响应风险;以安全软件开发为核心能力,把安全内建到每一个产品与流程中;以网络安全审计资质认证为治理抓手,驱动体系不断完善。唯有三者相互协同,才能真正构筑起充满韧性的主动泛在安全防护体系,为业务的稳健发展保驾护航。
如若转载,请注明出处:http://www.rwzfi.com/product/34.html
更新时间:2026-11-01 06:19:01