汽车车载通信安全架构解决方案深度解读 网络与信息安全软件开发的融合实践
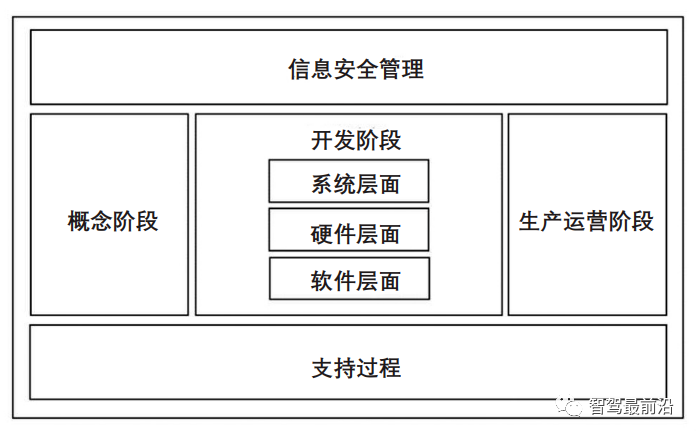
随着智能网联汽车的迅猛发展,车载通信已从简单的CAN总线扩展到以太网、V2X、5G等多协议融合的复杂网络环境。通信安全直接关系到车辆行驶安全与用户隐私,构建体系化的车载通信安全架构成为行业焦点。本文从网络与信息安全软件开发视角,深度解读车载通信安全架构的解决方案,剖析关键技术、开发实践与未来趋势。
一、车载通信安全威胁与架构挑战
当前车载网络面临娱乐系统、T-Box、自动驾驶域控制器等多节点接入,攻击面呈指数级增长。典型威胁包括:总线报文注入与篡改(如CAN重放攻击)、诊断接口非法访问、OTA升级包劫持、V2X通信中的女巫攻击与虚假消息渗透、以及域间通信的未授权横向移动。安全架构需同时满足实时性(毫秒级控制指令)、资源受限(MCU算力与存储)、生命周期长(10年以上)和高可靠性要求(避免安全机制导致功能失效)。
二、分层纵深防御架构解决方案
解决方案以“纵深防御+内建安全”为核心,构建四层架构:
- 硬件安全根基:依托HSM(硬件安全模块)或SE(安全元件)实现密钥安全存储与密码运算加速,为上层提供可信执行环境。
- 通信安全层:针对不同总线协议设计差异化防护。CAN/CAN FD网络采用SecOC(安全车载通信)机制,通过消息认证码实现报文完整性保护;车载以太网部署TLS/DTLS、MACsec及IPsec,保障SOA服务调用与OTA通道安全;V2X通信采用PKI证书体系与假名机制实现身份认证与隐私保护。
- 边界与域间安全:在中央网关与域控制器间部署防火墙与入侵检测系统(IDS),实施白名单通信策略、速率限制和深度包检测,阻断异常横向访问。
- 安全管理中心:云端安全运营平台负责密钥全生命周期管理、证书签发吊销、安全日志审计与OTA签名验证,实现车云协同的安全策略下发与威胁情报联动。
三、信息安全软件开发的关键实践
将安全需求嵌入软件开发全流程是方案落地的关键:
- 安全需求分析与建模:采用TARA(威胁分析与风险评估)方法,依据ISO/SAE 21434标准,在每个ECU开发初期识别资产、威胁与攻击路径,导出安全目标并映射为软件安全需求(如“网关需在5ms内完成SecOC校验”)。
- 安全编码与密码库集成:使用经过认证的密码库(如mbed TLS、WolfSSL)进行协议实现,避免自行造轮子;对CAN报文处理采用防御性编码(边界检查、超时重置);通过静态代码分析(MISRA C、Coverity)和模糊测试排查漏洞。
- 安全启动与可信执行:开发安全Bootloader,基于硬件信任根逐级校验固件签名,防止恶意固件刷写;关键安全服务运行于TrustZone或Hypervisor隔离分区,实现安全与非安全域隔离。
- 侵入检测与响应软件:在域控制器上开发轻量级IDS代理,实时监控总线负载、报文ID白名单和熵值变化,检测到异常时触发限速、隔离或安全降级策略,并上报云端。
- OTA安全升级软件:实现端到端加密、双签名验证和回滚保护,升级包经云端签名后在车端密文存储,刷写过程由安全协处理器监控,确保升级完整性。
四、典型部署场景与效果
以某主机厂中央计算+区域架构为例,部署该方案后实现了:SecOC机制使CAN报文伪造攻击拦截率100%,新增延时<2ms;车载以太网TLS加密使OTA注入攻击失效;网关IDS日均检出异常扫描事件数十起,安全事件响应时间缩短至分钟级。同时软件架构解耦使安全模块可复用,开发效率提升30%。
五、挑战与未来演进
当前主要挑战包括:资源受限ECU的轻量化密码算法优化(如基于对称加密和物理不可克隆函数),多协议融合下的策略一致性,以及安全启动对启动时间的影响。未来趋势指向:基于零信任理念的车内微隔离架构、AI驱动的异常行为检测算法、以及符合UN R155/R156法规的合规性软件开发框架(集成CSMS与SUMS)。软件开发需进一步向左移,实现安全即代码(Security as Code)和自动化威胁建模的持续集成。
车载通信安全架构解决方案不是单一产品的堆砌,而是涵盖硬件、通信、边界与云端的体系化设计。网络与信息安全软件开发是其中最具能动性的环节——通过标准驱动的安全需求分析、健壮的密码软件实现、实时入侵检测与安全OTA,方能构建真正可落地、可演进的车载通信安全防线。汽车行业需与安全软件开发者深度协同,在敏捷迭代中持续验证与优化,方能在智能化浪潮中保障车辆的全生命周期安全。
如若转载,请注明出处:http://www.rwzfi.com/product/32.html
更新时间:2026-11-01 11:41:59